AIで作ったWebアプリ、公開前に「外から」攻撃者の目線で診断しませんか? — baessa Security Scanner
AIによるコードチェックやWAF・HTTPSの設定だけでは、実際に動いているWebサイトを外から検査しないと見つからない問題が残ります。アカウント登録なし・ブラウザだけで、AIエージェントが外からの脆弱性診断(ブラックボックス診断)を行い、AIに渡す修正用プロンプトまで自動で作成する「baessa Security Scanner(scan.ba-essa.com)」の特長と機能を紹介します。
Claude CodeやCursorなどのAIで作ったWebアプリやWordPressサイトは、AIによるコードチェックやWAF・HTTPSの設定をしていても、それだけでは防げない問題が残ります。実際に動いている環境へ外からリクエストを送る「ブラックボックス診断」でなければ見つからない脆弱性を、公開前や更新のときに点検することが大切です。
- ✔ アカウント登録は不要:URLを開くと、あなた専用の診断ルームが自動で作られます
- ✔ AIエージェントが自動で巡回:OWASP Top 10やIPAの指針を参考にした脆弱性診断を行います
- ✔ AI用の修正プロンプトを自動で作成:ワンクリックでコピーして、Claude Codeなどに貼り付けられます
- ✔ データの保護:所有権の確認が必須です。診断データは24時間後に自動で削除されます
- ✔ 1回1,000円(税込)の買い切り:月額料金はなく、必要なときだけ利用できます
1. はじめに:「動くものが作れる」ようになった、その次の一歩
Claude CodeやCursorなどのAIコーディングアシスタントが進化し、これまで専門の開発会社に数十万〜数百万円で外注していたWebサービスや社内ツール、WordPressサイトを、個人開発者や小規模事業者が一人で作って公開できるようになりました。
ブログ、自作のSaaS、受託制作のWebサイトなどを公開するとき、セキュリティについて次のような不安を感じたことはないでしょうか。
- 「動くものはできたが、セキュリティの穴(脆弱性)が残っていないか心配だ」
- 「フォームやAPIから顧客データや個人情報が漏れたら困る」
- 「セキュリティ診断会社に見積もりを依頼したら数十万〜数百万円と言われ、個人や小規模な事業では頼みにくい」
大企業であれば、専任のセキュリティチームや高額な外部診断を利用できます。しかし、個人開発者や副業エンジニア、小規模事業者にとって、従来の脆弱性診断は費用と手間の両面でハードルが高いものでした。
そこで、「個人開発や小規模な事業でも、車の定期点検や年1回の健康診断のように、手軽で低コストに自分のサイトを点検できる仕組みがほしい」という考えから開発したのが、ブラウザでURLを入力するだけで、AIエージェントが自動で診断する 「baessa Security Scanner(バエッサ・セキュリティ・スキャナー)」です。
2. なぜ「AIのコードチェック」や「WAF・HTTPS」だけでは足りないのか
Webサイトやアプリを公開するとき、多くの人は次のような対策をしています。
- AIによるコードレビュー:Claude CodeやCursorなどに「コードに脆弱性がないか確認して」と依頼する
- インフラ側の基本的な防御:HTTPSによる暗号化、WAF(Web Application Firewall)、CDN(Cloudflareなど)の導入
どちらも基本的な対策として有効です。たとえるなら、1は「建物の設計図の確認」、2は「敷地の入口に警備員を置くこと」にあたります。
ただし、実際にインターネット上で動かし、外からリクエストを送ってみなければ見つからない脆弱性が残ります。
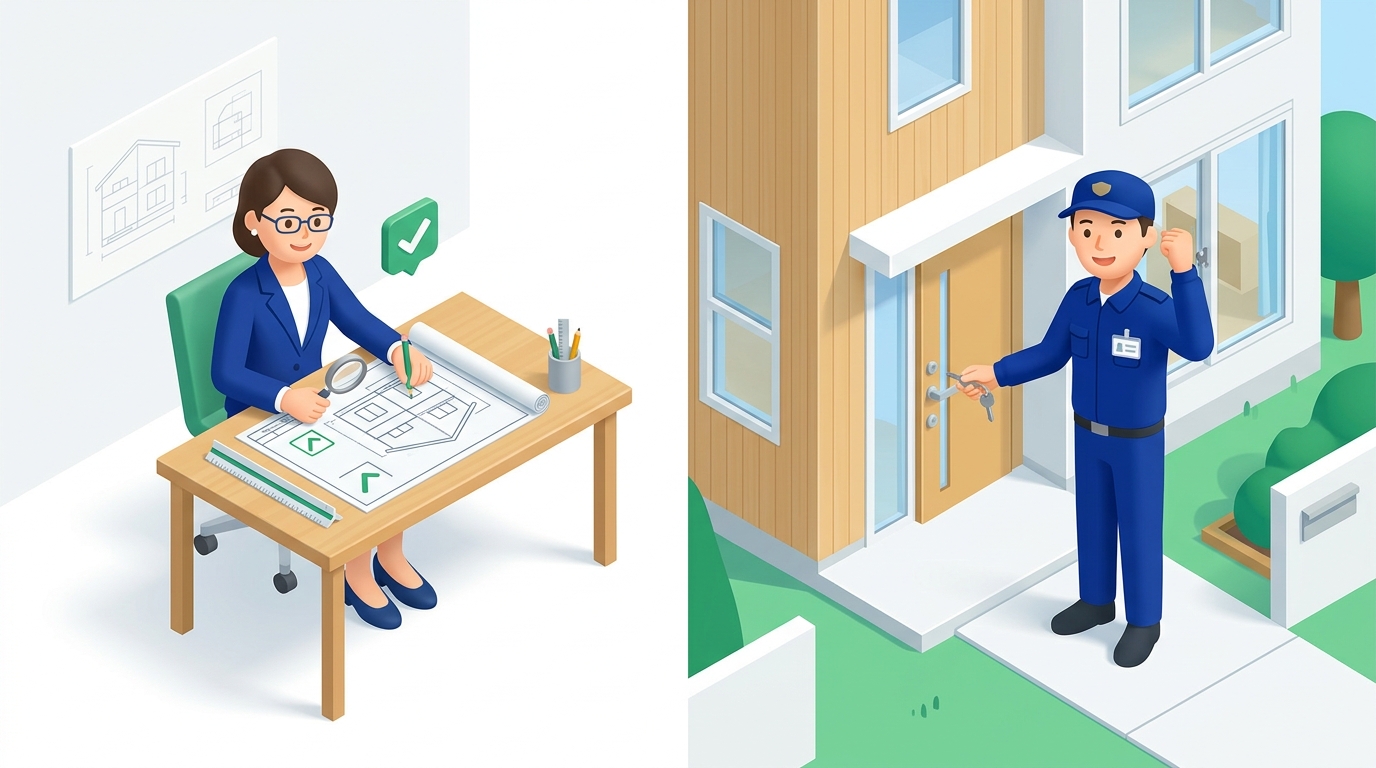
「設計図の確認」と「現場の施錠チェック」の違い
AIによるコードチェックは、建物の設計図を確認する作業(ホワイトボックス診断)です。設計図の上での計算ミスや文法の誤りは見つかりますが、実際に建てた建物のドアや窓に鍵がかかっているかどうかは分かりません。
WAFやCDNは、敷地の入口に立つ警備員です。明らかに怪しい通信(既知の攻撃パターンやDDoS攻撃)は止めますが、正規の訪問者として入った通信が、建物の中でどの部屋を開けようとしているか(アプリ内部の権限チェックなど)までは見ていません。
一方、攻撃者はソースコードを読みません。動いているサイトに外からさまざまなリクエストを送り、「鍵のかけ忘れ」を探します。
これと同じ確認を、攻撃者より先に外から行うのが「ブラックボックス診断(動的脆弱性診断)」です。
外から試して初めて見つかる問題の例
コードレビューやインフラの基本的な防御では見落としやすい例を、3つ挙げます。
① URLのIDを変えると他人のデータが見えてしまう(IDOR・権限チェックの漏れ)
ログイン認証もSQLインジェクション対策もできているのに、URLの /orders/105 を /orders/106 に書き換えると、他人の注文履歴が表示されてしまう。このような権限チェックの不備です。
コードだけを見ると、文法エラーも例外もなく、正常に動いているように見えます。そのため、AIによる静的なコードチェックでは見逃されやすく、WAFやCDNから見ても「ログイン済みの正規のリクエスト」なので止まりません。異なる2つのアカウントから実際にリクエストを送り、結果を比べて初めて見つかります。
② CDNやプロキシの背後にあるSSL設定の不整合・オリジンサーバーの露出
CDNやリバースプロキシのSSL設定に不備があると、バックエンドサーバーとの間が暗号化されないHTTP通信になり、Cookieの Secure 属性が付かないことがあります。また、設定のミスで、プロキシを通さずにオリジンサーバー(本来の配信元のサーバー)へ直接アクセスできてしまう問題も、外から実際に試さなければ分かりません。
③ 公開フォルダに紛れ込んだ機密ファイル(.env、.git、バックアップなど)
Gitのリポジトリでは .gitignore で除外していても、デプロイ用のスクリプトやCI/CD、手動でのアップロードの途中で、本番サーバーの公開フォルダに .env や .git フォルダ、backup.zip が残ってしまうことがあります。AIによるコードチェックが見るのはリポジトリのソースコードだけなので、デプロイ後の本番サーバーに何が公開されているかは確認できません。
攻撃者もAIや自動スクリプトで、世界中のサイトを24時間巡回している
「アクセス数の少ない個人の小さなサイトなので、狙われないだろう」と考えていないでしょうか。
現在のサイバー攻撃の多くは、人が1サイトずつ狙うのではなく、攻撃者がAIや自動スクリプトを使って、世界中のIPアドレスやドメインに機械的にアクセスし続けています。
サイトの知名度やアクセス数は関係ありません。自動アクセスの結果、隙があったサイトが標的になり、不正アクセスの踏み台、スパムメール送信の拠点、個人情報の盗難などの被害につながります。
だからこそ、守る側も同じように、外からの施錠の状態を定期的に点検しておくことが欠かせません。
3. baessa Security Scanner でできる5つのこと
- サービス名称:baessa Security Scanner(バエッサ・セキュリティ・スキャナー)
- 公式URL:https://scan.ba-essa.com/
- 料金:1回1,000円(税込・前払いの買い切り。月額課金はありません)
- 決済方法:クレジットカード・デビットカード(Visa、Mastercard、JCB、American Expressなど)、Apple Pay・Google Pay(Stripe決済)、ビットコイン(Lightning Network)
- 会員登録:不要(アクセスすると、専用の診断ルームのURLが自動で作られます)
- 対応言語:日本語・English(レポート画面で切り替えられます)
- 規約・法令に基づく表記:利用規約・免責事項 | プライバシーポリシー | 特定商取引法に基づく表記
① AIエージェントによる、攻撃者の目線での自動診断
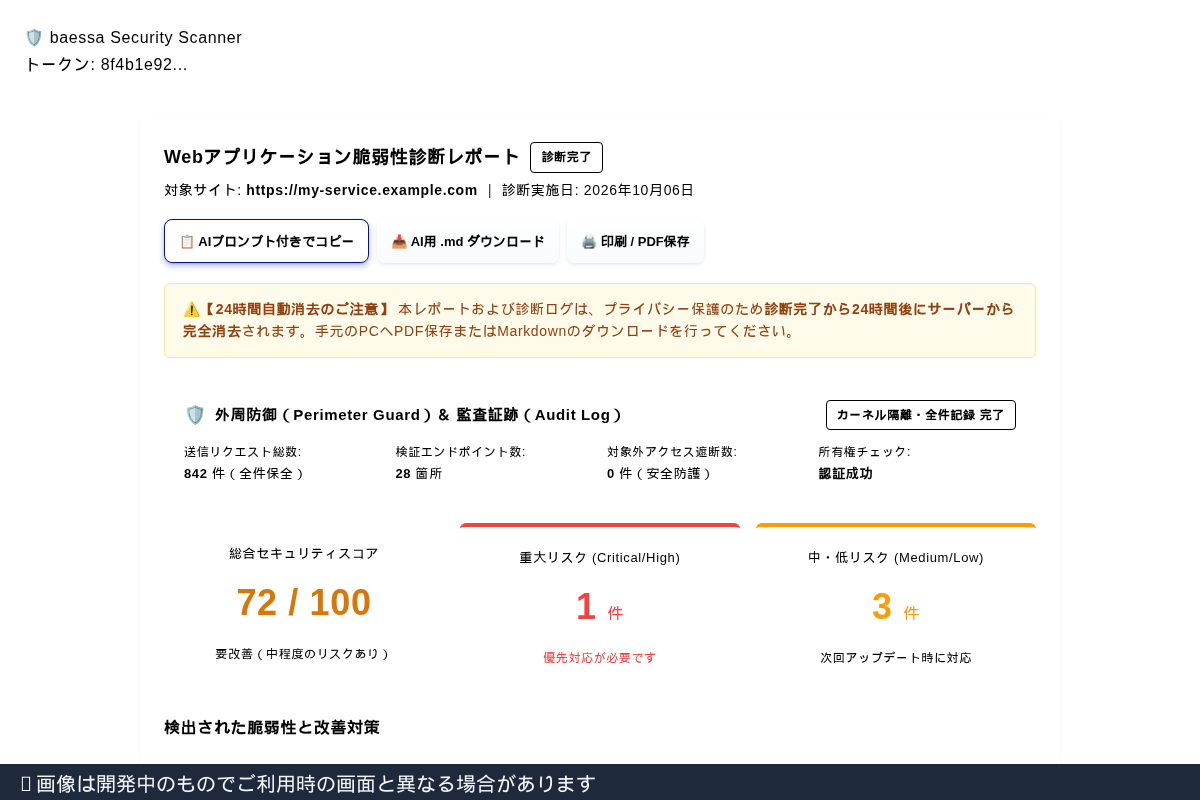
Webアプリケーションの代表的な脆弱性をまとめた国際的な指標である OWASP Top 10 や、IPA(情報処理推進機構) の指針を参考に、AIエージェントが診断対象のWebサイトを自動で巡回します。
入力フォームの検証の不備(XSS、SQLインジェクション)、セキュリティ関連のレスポンスヘッダーの不足、暗号化通信の設定、公開されてはいけないファイルの露出、認証・認可の抜けなどを調べます。見つかった課題は、重大度(Critical / High / Medium / Low / Info)ごとに整理して、総合レポートにまとめます。
② 「AI修正用プロンプト」の自動作成
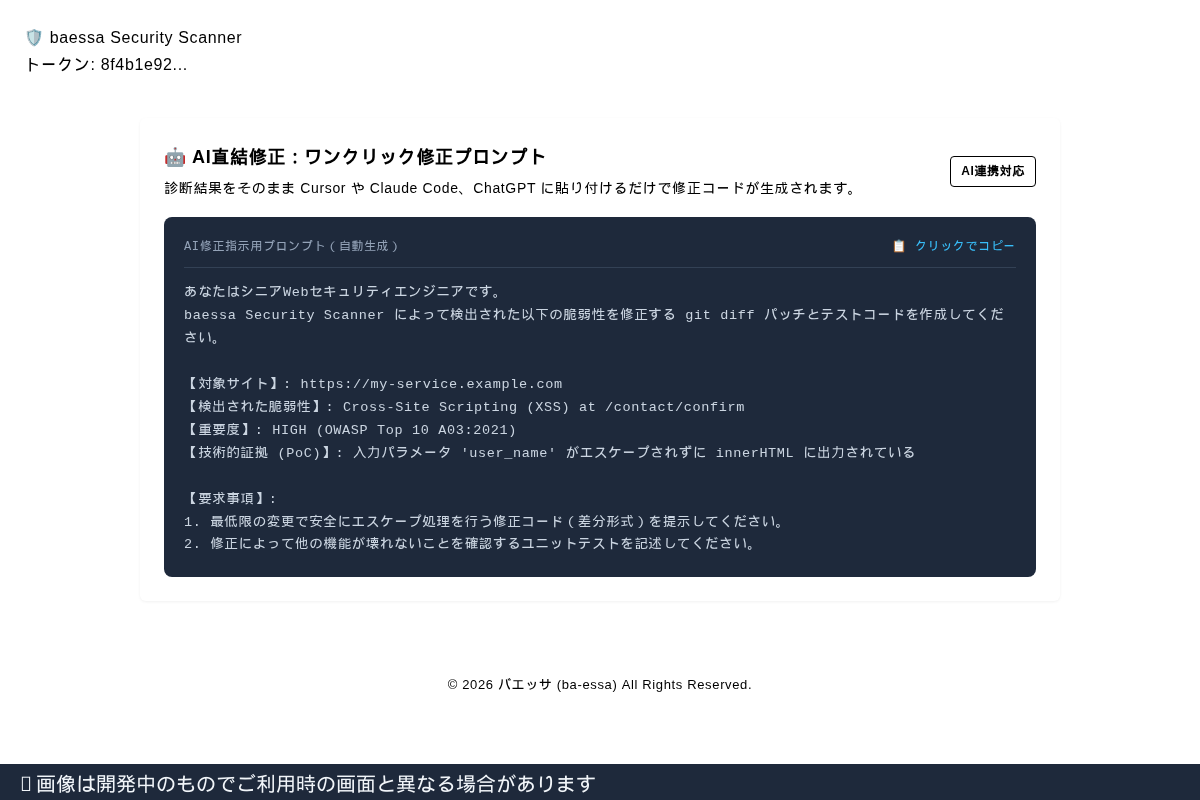
「脆弱性が見つかっても、どのようにコードを直せばよいか分からない」というときに使えます。
レポート画面の脆弱性カードにある 「AIプロンプト付きでコピー」 をクリックすると、脆弱性の背景、修正の方針、安全な実装のルールをまとめたプロンプトが、クリップボードにコピーされます。これを普段使っているAIツール(Claude Code、Cursor、ChatGPT、GitHub Copilotなど)に貼り付けると、お使いのフレームワークや言語に合わせた修正案(git diffなど)をAIが提案します。提案された内容は、反映する前に必ず自分で確認してください。
📋 自動で作成されるプロンプトの例(画面キャプチャから抜粋)
あなたはシニアWebセキュリティエンジニアです。
baessa Security Scanner によって検出された以下の脆弱性を修正する git diff パッチとテストコードを作成してください。

【対象サイト】:https://my-service.example.com
【検出された脆弱性】:Cross-Site Scripting (XSS) at /contact/confirm
【重要度】:HIGH (OWASP Top 10 A03:2021)
【技術的証拠(PoC)】:入力パラメータ 'user_name' がエスケープされずに innerHTML に出力されている

【要求事項】:
1. 最低限の変更で安全にエスケープ処理を行う修正コード(差分形式)を提示してください。
2. 修正によって他の機能が壊れないことを確認するユニットテストを記述してください。
③ ログイン後の画面や権限の確認にも対応(最大3アカウント)
公開されているトップページだけでなく、ログインが必要な会員制のWebサービスや管理画面も診断できます。設定の方法は、使い方ガイドの Step 1で説明しています。
- 一般ユーザーのアカウント①:ログイン後のマイページや、通常の機能を検査します
- 一般ユーザーのアカウント②:他のユーザーのデータを見られないか(横方向の権限チェック・IDOR)を、①の結果と照らし合わせて確認します
- 管理者のアカウント:一般ユーザーが、管理者用のAPIや画面を使えてしまわないか(縦方向の権限チェック)を検査します
また、/logout や /users/delete(退会処理)など、巡回中にアクセスされると困るURLは、除外パスとして指定できます。テスト用のアカウントが誤ってログアウトしたり、データが消えたりするのを防ぎながら診断できます。
④ BASIC認証やZero Trust(Cloudflare Accessなど)で保護した環境も診断できる
公開前のステージング環境を、BASIC認証やZero Trust認証(Cloudflare Accessなど)で保護していても診断できます。診断ルームの設定画面で、認証情報、Service Token(Client ID / Client Secret)、カスタムヘッダーを指定します。
⑤ 印刷・PDF保存と、Markdownでのダウンロード(納品時の資料や、AIへのまとめた依頼に)
レポート画面の右上に、「印刷 / PDF保存」 と 「AI用 .md ダウンロード」 のボタンがあります。
- 印刷 / PDF保存:診断レポートをPDFとして保存できます。フリーランスのエンジニアやWeb制作会社がクライアントにWebサイトを納品するとき、「第三者のツールでセキュリティ点検を実施済み」であることを示す資料として添付できます。
- AI用 .md ダウンロード:診断結果の全体を、1つのMarkdownファイルとして保存できます。Claude CodeやCursorなどに読み込ませて、プロジェクト全体のセキュリティ改善をまとめて依頼したいときに便利です。
4. 利用の流れ:最短5分で始められる5つのステップ
ソフトのインストールやコマンド操作は不要です。ブラウザだけで完結します。
- URLの入力:専用の診断ルームが自動で作られます。会員登録なしで、診断したいURLを入力します
- お支払い:1回1,000円(税込)の買い切りです。決済はStripeで行います
- 所有権の確認:悪用を防ぐため、
security-verify.txtをサイトのルート直下に置きます - 自動診断:クラウド上のAIエージェントが巡回します(通常15〜45分。画面を閉じても診断は続きます)
- レポートの保存とAIでの修正:24時間で削除される前に保存し、プロンプトを使って修正します
👉 操作画面のスクリーンショットは使い方ガイドに載せています。つまずきやすい所有権確認ファイルの置き方は、特に詳しく説明しています。
【画面キャプチャ付き】baessa Security Scanner 使い方ガイドはこちら →
5. よくある質問(Q&A)
Q1. WordPressで作ったブログやコーポレートサイトでも使えますか?
A. はい、使えます。 お問い合わせフォームの入力チェックの漏れ、プラグインの設定の不備、セキュリティ関連のレスポンスヘッダーの不足、公開サーバー上のファイルの露出など、WordPressサイトで起こりやすい問題を点検できます。
Q2. 稼働中の本番サイトで診断しても大丈夫ですか?
A. 検証用の環境(ステージング環境)で行うことをおすすめします。 本番サイトにWAFや厳しいアクセス制限(レート制限)があると、診断の通信が途中でブロックされることがあります。その場合は、到達できた範囲のレポートになります。 本番環境で行うときは、万一データが変更された場合に備えてバックアップを取り、テスト用のアカウントと除外パス(退会・決済・削除に関するURLなど)を設定してください。診断の流れは使い方ガイドで説明しています。
Q3. 診断結果が第三者に漏れる心配はありませんか?
A. 診断データは、次のように扱われます。
- 診断ルームは、推測できないランダムなURLでしか開けません
- 診断の完了から24時間後に、レポート、脆弱性の詳細、通信ログ、入力したアカウント情報など、すべてのデータがデータベースから自動で削除されます
- 診断を行うシステムは、所有権を確認できた対象サイト以外への外部通信を、ファイアウォールで遮断しています
レポートの保存方法は使い方ガイドの Step 5、詳しい内容はプライバシーポリシーと利用規約・免責事項に記載しています。
Q4. プログラミングやセキュリティの専門知識がなくても修正できますか?
A. AI修正用プロンプトを使えば、専門知識が少なくても、修正に取りかかれます。 レポート画面でコピーしたプロンプトを、普段使っているAIツール(Claude Code、Cursor、ChatGPTなど)に貼り付けると、修正する箇所をコードの差分としてAIが提案します。ただし、提案された内容は自分で確認し、テストしてから反映してください(手順の詳細)。
Q5. 1回1,000円のほかに、月額料金や追加料金はかかりますか?
A. かかりません。 1回ごとの前払いの買い切りで、月額課金ではないため、解約を忘れて課金が続くこともありません。新機能を追加したときや、納品前の最終チェックなど、必要なときだけ利用できます。 返金に関する取り決めや事業者の情報は、特定商取引法に基づく表記をご覧ください。
6. まとめ:外からの点検で、公開後のリスクを減らす
WebサイトやWebサービスを安全に運用するには、開発中のコードレビューだけでなく、実際に動いている環境を点検する流れも必要です。
- AIと一緒にWebサービスやWebサイトを作る
- AIにコードをレビューしてもらう(設計図の確認)
- HTTPSやWAFを設定して公開する(入口の警備)
- baessa Security Scannerで外から点検する(現場の施錠チェック)
- 見つかった課題を、AI用プロンプトで修正する
この流れを習慣にすると、セキュリティ対策は開発のスピードを落とす「ブレーキ」ではなく、サービスを安心して公開・運用するための備えになります。
公開後のトラブルを防ぐために、公開前や大きな更新のあとに、外からの点検を行うことをおすすめします。
アカウント登録は不要です。ブラウザだけで診断でき、AI用の修正プロンプトも付いています。
1回1,000円(税込・買い切り)。専用のルームは、アクセスするとすぐに作られます。